Zum Inhalt springen

Ideas into systems.

Wir konzipieren, entwickeln und betreiben Anwendungen und Cloud-Umgebungen auf AWS und Azure. Vom ersten Entwurf bis in den Produktivbetrieb — mit einem Minimum an Komplexität, Überraschungen und unnötigem Drama.

20+
Jahre am Markt
2
Cloud-Plattformen
SLA
vertraglicher Support
OSS
eigene Lösungen

Was wir tun

Vier Dinge, die wir richtig gut können

Wir sind keine Agentur für alles. Wir konzentrieren uns auf Software, die zuverlässig laufen muss, und auf die Infrastruktur darunter.

Anwendungsentwicklung

Maßgeschneiderte Unternehmens- und Webanwendungen — von internen Werkzeugen bis zu Systemen, auf denen der Tagesbetrieb steht.

  • Web- und Unternehmensanwendungen in .NET und TypeScript
  • REST- und gRPC-APIs, Integration in bestehende Systeme
  • Migration älterer Anwendungen auf einen modernen Stack
  • Automatisiertes Testen und CI/CD vom ersten Tag an

Infrastruktur auf AWS und Azure

Konzeption, Aufbau und Pflege von Cloud-Infrastruktur — als Code beschrieben, nicht in der Konsole zusammengeklickt.

  • Architektur von Umgebungen auf AWS und Microsoft Azure
  • Infrastructure as Code — Terraform, Bicep
  • Container und Orchestrierung, Docker und Kubernetes
  • Monitoring, Logging, Backup und Wiederherstellung

Lösungsdesign

Bevor Code geschrieben wird, muss klar sein, was und warum. Architektur, Audit und Technologieentscheidungen mit Wirkung auf Jahre hinaus.

  • Anforderungsanalyse und Architekturentwurf
  • Audit bestehender Systeme und technischer Schulden
  • Design von Identität und Autorisierung über Anwendungen hinweg
  • Migrationsplan, aufgeteilt in beherrschbare Schritte

Wartung und SLA-Support

Mit der Lieferung ist es nicht getan. Wir übernehmen die Verantwortung für den Betrieb — mit garantierten Reaktionszeiten.

  • Vertraglicher Support mit definierten Reaktionszeiten
  • Laufende Wartung, Updates und Sicherheitspatches
  • Betriebsüberwachung und Incident-Bearbeitung
  • Beratung und Weiterentwicklung der Lösung über ihre Lebensdauer

Wie wir arbeiten

Keine Überraschungen mitten im Projekt

Ein Vorgehen, das Budget und Termine im Blick behält — und Sie jederzeit sehen lässt, wo das Projekt genau steht.

  1. Analyse

    Wir verstehen, was das System wirklich leisten muss, welche Einschränkungen es hat und wo die Risiken liegen.

  2. Entwurf

    Wir entwerfen die Architektur und wählen Technologien, die auch in fünf Jahren noch Sinn ergeben.

  3. Umsetzung

    Wir liefern in Etappen, mit automatisiertem Deployment und sichtbarem Fortschritt.

  4. Betrieb

    Wir überwachen, aktualisieren und entwickeln das System weiter — gemäß der vereinbarten Support-Stufe.

Open Source

Authentifizierung muss man nicht in jedem Projekt neu schreiben

Login, Sessions und das Gateway vor der API sind in jedem neuen Projekt dieselbe Arbeit. Wir haben sie einmal gebaut — und offen.

CentralAuth

Proof of concept

Ein Autorisierungsserver und ein BFF (Backend for Frontend) für alle Projekte

Jedes neue Projekt schreibt Login, Session-Verwaltung und das Gateway vor seiner API üblicherweise von Neuem. CentralAuth dreht das um: Ein neues Projekt registriert sich einfach und bekommt seine Frontends und Backends vom ersten Tag an abgesichert.

Autorisierungsserver

Ein Ort, an dem das Login für alle Anwendungen gelöst wird.

Zentrales BFF

Der Token gelangt nicht in den Browser. Niemals.

Registrierung von Anwendungen

Eine neue Anwendung ist ein Eintrag, nicht ein weiteres Stück Konfiguration.

Sessions und Berechtigungen

Entzogener Zugriff gilt sofort, nicht erst nach Ablauf des Tokens.

Womit wir bauen

Technologien: .NET / C#, ASP.NET Core, TypeScript, React, PostgreSQL, MS SQL, Docker, Kubernetes, Terraform, AWS, Azure, GitHub Actions, OpenIddict, Redis, OpenTelemetry.
Referenzen

Systeme, die im Betrieb laufen

Keine Prototypen für die Präsentation — Software und Hardware, mit denen wirklich gearbeitet wird.

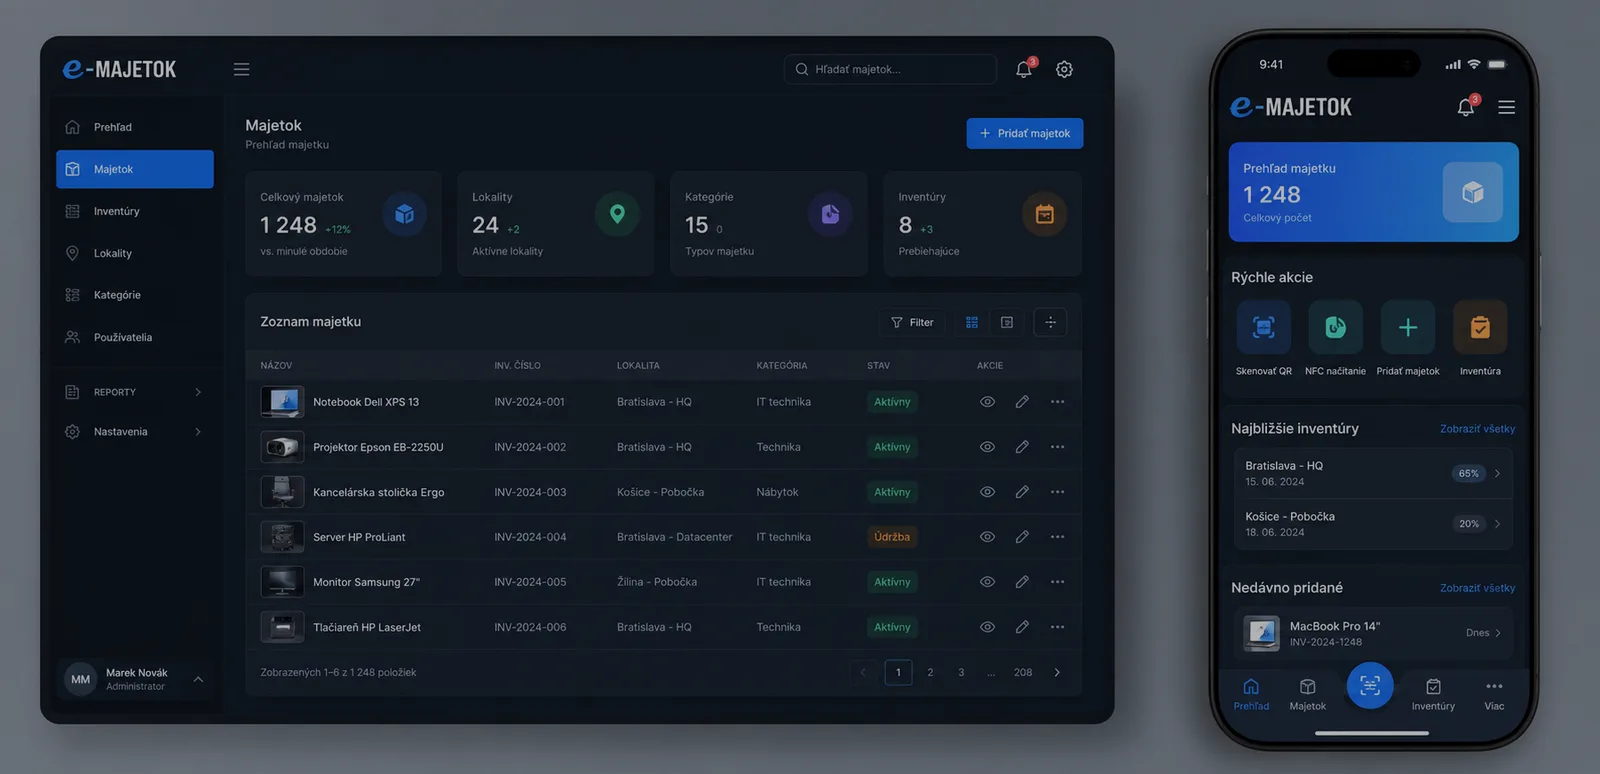
Die Oberfläche von e-MAJETOK auf Computer und Handy

e-MAJETOK

Anlagenverwaltung für die öffentliche Verwaltung

Anlagenerfassung von der Zugangs- bis zur Abgangsbuchung — Standort und Zustand jeder Position, persönliche Anlagenkarten und Prüftermine, Gebäude und Räume, Inventuren mit QR- und Barcode-Erfassung. Dieselben Daten im Browser und auf dem Handy, sodass die Inventur direkt vor Ort stattfindet. Das System ist vor allem für die Bedürfnisse der öffentlichen Verwaltung entstanden.

Zur Live-Websitewww.e-majetok.sk
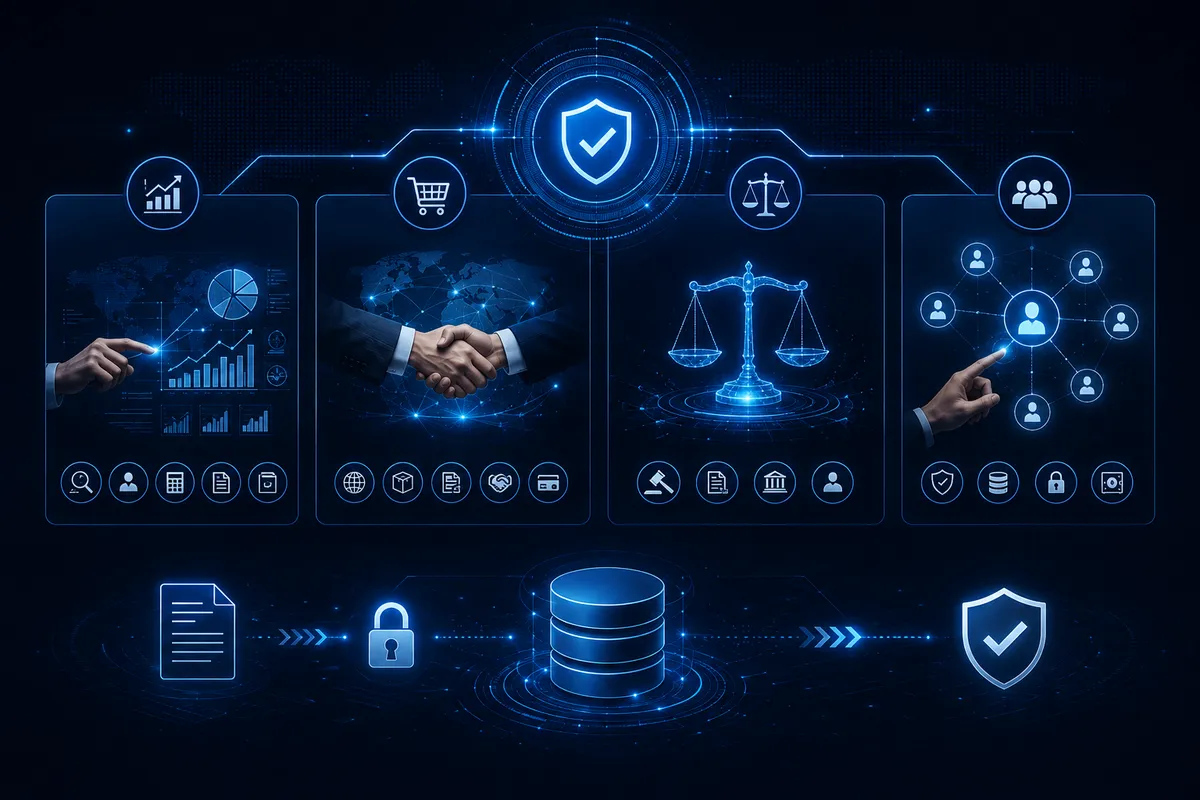
Visualisierung der Kundenprüfung — Datenquellen, Risikobewertung und rechtliche Informationen

CAml

KYC-Prüfung, integriert in die Systeme des Kunden

Kundenprüfung in wenigen Klicks statt in Stunden Handarbeit: ein Risikoprofil des Klienten aus Sicht von AML und PEP, rechtliche und Registerinformationen zum Subjekt sowie eine Prüfhistorie zum Speichern und Drucken. Daten und Bewertung lassen sich direkt aus den Systemen des Kunden aufrufen, sodass die Prüfung Teil seines Prozesses wird und nicht eine separate Aufgabe daneben.

Kunden

  • Investmentplattformen
  • Personalagenturen
  • Banken
Zur Live-Websitecaml.sk
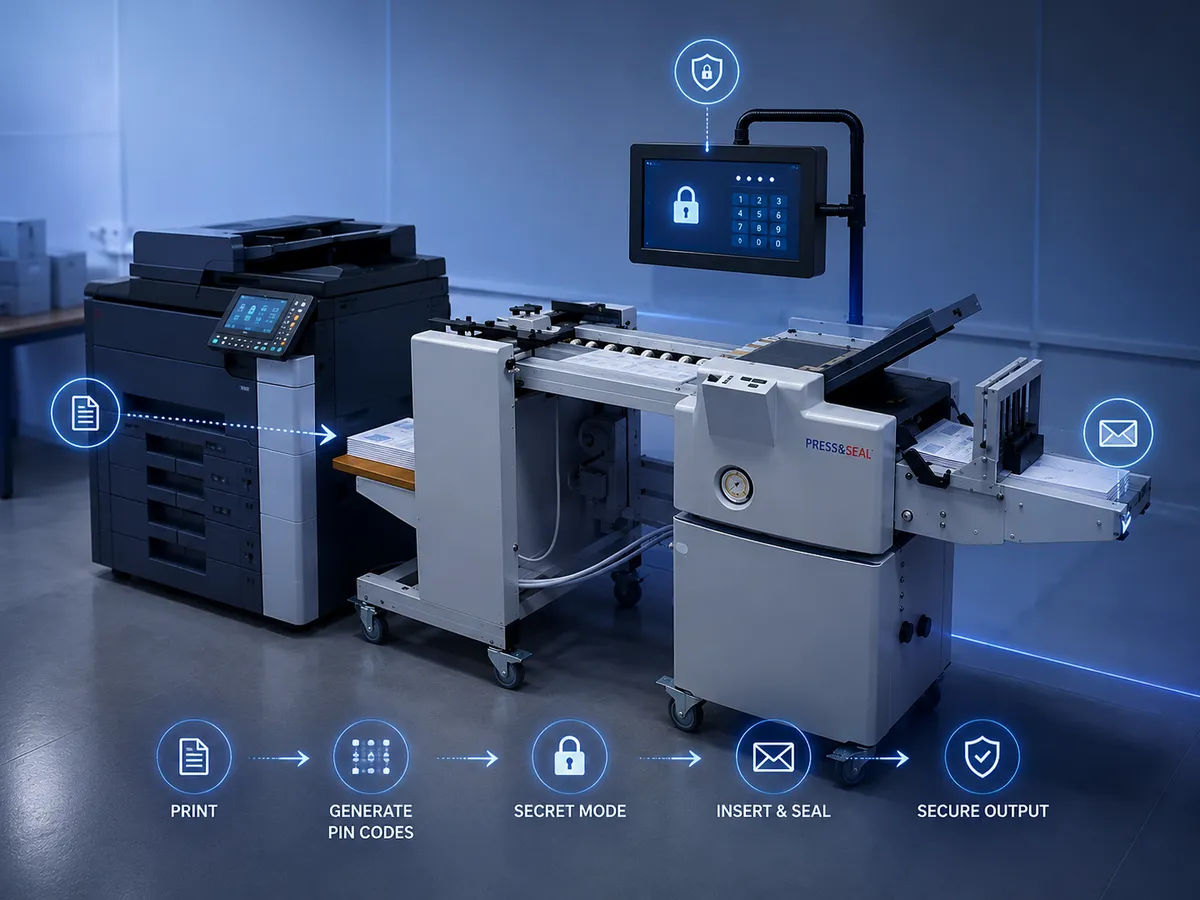
Druck- und Kuvertierlinie mit markiertem Ablauf vom Druck bis zum versiegelten Dokument

Erzeugung diskreter Dokumente

PIN- und GRID-Karten — Software und Hardware

Dokumente, die nicht einmal diejenigen lesen dürfen, die sie herstellen: PINs zu Zahlungskarten, GRID-Karten, Zugangsdaten. Die Software erzeugt und verknüpft die Daten, die Linie druckt sie und verschließt sie in einem druckversiegelten Umschlag, ohne dass der Inhalt dem Bediener zu Gesicht kommt. Lieferung der gesamten Anlage — Software, Hardware und Betriebssupport.

Kunden

  • Tatra banka
  • VÚB banka
  • OTP banka
  • Finanzdirektion der Slowakischen Republik
  • Sozialversicherungsanstalt
  • öffentliche Verwaltung

Haben Sie ein Projekt, das ohne Ausfälle laufen muss?

Schreiben Sie uns ein paar Sätze dazu, was Sie beschäftigt. Wir melden uns innerhalb von zwei Werktagen mit einem Vorschlag, wie man es angehen könnte.